
Vos équipes ont branché un assistant sur le CRM, un service achats teste un modèle sur les factures de l'ERP, la direction qualité interroge la GED via un autre fournisseur. Sans API management IA, chaque projet a son connecteur, sa clé d'accès et sa facture de tokens.
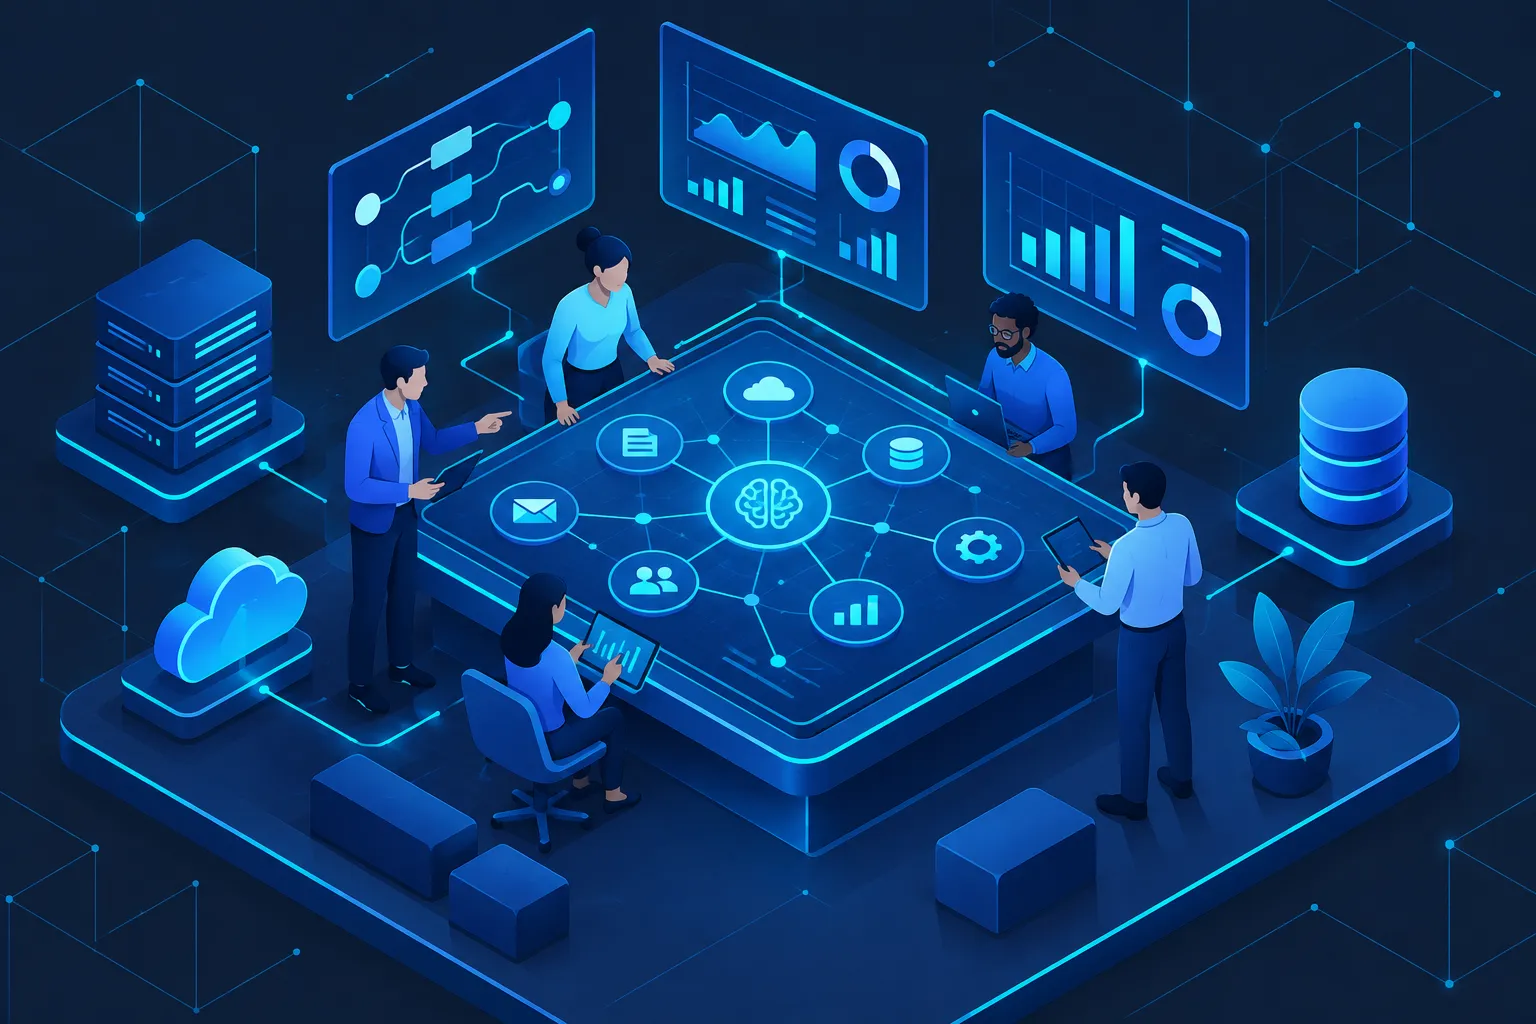
L'API management IA désigne l'ensemble de pratiques, plateformes et politiques qui permettent d'exposer, sécuriser, superviser et gouverner les API donnant accès à des modèles d'intelligence artificielle, à des agents et aux outils qu'ils appellent. Concrètement, il s'agit d'une couche placée entre les applications consommatrices et les services d'IA.
Temps de lecture : 9 minutes
API management IA pour connecter modèles et outils métier
1. Qu'est-ce que l'API management IA et à quoi sert-il ?
2. API gateway classique et AI gateway, quelle différence ?
3. Le spaghetti d'intégrations, symptôme d'une IA non gouvernée
4. Sécuriser l'accès aux modèles et aux données
5. Maîtriser la consommation de tokens et les coûts
6. Router entre plusieurs modèles sans dépendance fournisseur
7. Agents IA, serveurs MCP et connecteurs métier
8. Quelles métriques surveiller pour superviser les API d'IA ?
9. Gouvernance des API IA et conformité
10. Comment choisir une plateforme API management IA ?
11. Faire de la passerelle IA un actif du SI
12. Synthèse sur l'API management IA
13. FAQ sur l'API management IA
Qu'est-ce que l'API management IA et à quoi sert-il ?
L'API management IA désigne l'ensemble de pratiques, plateformes et politiques qui permettent d'exposer, sécuriser, superviser et gouverner les API donnant accès à des modèles d'intelligence artificielle, à des agents et aux outils qu'ils appellent. Concrètement, il s'agit d'une couche placée entre les applications consommatrices et les services d'IA.
Elle centralise l'accès aux modèles, authentifie les utilisateurs, applications et agents, applique des quotas, filtre les prompts et les réponses, route les requêtes vers le bon modèle et publie un catalogue d'API utilisable par les développeurs.
La documentation de Microsoft sur Azure API Management décrit cette évolution : les plateformes de gestion d'API se transforment en AI gateways, capables de traiter modèles, agents et outils avec des règles comparables à celles des API classiques. Forrester observe de son côté que les solutions d'API management servent désormais à organiser des catalogues destinés à la fois aux développeurs et aux agents IA.
Sur les SI que nous accompagnons, le besoin naît rarement d'une réflexion d'architecture. Il naît d'un constat : trois projets d'IA ont été lancés en parallèle, chacun a construit son intégration point à point, et plus personne ne sait quelles données sortent vers quel fournisseur. La gestion des API d'intelligence artificielle répond d'abord à cette perte de contrôle.
API gateway classique et AI gateway, quelle différence ?
Une API gateway classique expose, sécurise, documente et supervise des services logiciels dont le comportement est déterministe et le coût par appel à peu près stable. L'API gateway pour LLM conserve ces fonctions mais doit gérer des propriétés nouvelles : un coût variable selon le nombre de tokens, des réponses probabilistes, des risques de fuite dans les prompts, des hallucinations et des agents capables d'enchaîner des appels d'outils. Le tableau suivant résume la différence entre API management et AI gateway.
Comparaison entre API gateway classique et AI gateway
• Critère: Unité de mesure API gateway classique: Nombre de requêtes AI gateway: Requêtes et tokens entrants et sortants
• Critère: Coût par appel API gateway classique: Prévisible AI gateway: Variable selon le prompt, la réponse et le modèle
• Critère: Nature de la réponse API gateway classique: Déterministe AI gateway: Probabiliste, qualité à évaluer
• Critère: Sécurité spécifique API gateway classique: Authentification, validation des entrées AI gateway: Injection de prompt, masquage des données personnelles, modération
• Critère: Routage API gateway classique: Vers un service backend défini AI gateway: Routage intelligent entre modèles et fournisseurs, basculement
• Critère: Optimisation API gateway classique: Cache HTTP AI gateway: Mise en cache sémantique
• Critère: Consommateurs API gateway classique: Applications AI gateway: Applications, agents IA, serveurs MCP
Les deux ne s'opposent pas. Dans la plupart des entreprises que nous suivons, la bonne trajectoire consiste à étendre la gouvernance d'API existante aux flux d'IA plutôt qu'à empiler un nouvel outil isolé.
Le spaghetti d'intégrations, symptôme d'une IA non gouvernée
Ce que nous appelons le spaghetti d'intégrations, c'est la situation où chaque cas d'usage relie directement un modèle à un système métier. Le connecteur CRM du service commercial, l'extraction ERP de la finance et l'indexation GED de la qualité vivent chacun leur vie, avec des clés d'API stockées dans le code, sans journalisation commune et sans propriétaire identifié. Le jour où un fournisseur change ses conditions ou ses tarifs, il faut reprendre chaque projet un par un.
Orchestrer les intégrations via une passerelle unique
Une orchestration des flux de données IA centralisée inverse la logique. Les applications ne parlent plus aux modèles, elles parlent à la passerelle. Les connecteurs vers le CRM, l'ERP et les bases de données sont exposés une seule fois, décrits au format OpenAPI, versionnés et publiés dans un portail développeurs.
Le couplage entre vos applications et vos fournisseurs d'IA diminue, ce qui rend possibles les migrations, le multicloud et les stratégies de secours. C'est précisément ce qui sépare un POC sans lendemain d'un service prêt pour la pré-industrialisation.
Sécuriser l'accès aux modèles et aux données
Authentification, OAuth 2.0 et moindre privilège
Pour sécuriser une API LLM, la première règle est simple : ne plus distribuer de clés de fournisseur aux applications. La gateway détient les secrets et authentifie chaque consommateur par OAuth 2.0 ou par identités managées, comme le documente Microsoft. Le contrôle d'accès par rôle (RBAC) permet ensuite d'accorder des droits par équipe, par application et par environnement.
Le principe du moindre privilège s'applique avec encore plus de rigueur aux agents : un agent qui lit des fiches clients n'a aucune raison de pouvoir modifier une commande dans l'ERP.
Injection de prompt et fuites de données
L'OWASP Top 10 pour les applications LLM place l'injection de prompt en tête des risques. Elle peut être directe, via la saisie d'un utilisateur, ou indirecte, via un document de la GED contenant des instructions cachées que le modèle exécutera.
La couche de politiques de la gateway filtre les prompts et les réponses, détecte les secrets et les clés d'accès, applique une modération de contenu et masque les données personnelles avant leur envoi au modèle. Microsoft décrit par exemple des politiques de modération des prompts appuyées sur Azure AI Content Safety. Ces contrôles ne remplacent pas une classification des données en amont : on ne filtre bien que ce que l'on a qualifié.
Maîtriser la consommation de tokens et les coûts
La gestion des tokens IA est le sujet qui fait basculer les CODIR de l'enthousiasme à la prudence. Deux requêtes apparemment identiques peuvent coûter des montants très différents selon la longueur du contexte et le modèle sollicité. Pour contrôler les coûts des tokens LLM, la gateway applique des quotas de tokens et une limitation de débit (rate limiting) par utilisateur, application, équipe, modèle ou période. Elle empêche ainsi un agent mal configuré de monopoliser les ressources ou de faire exploser la facture en une nuit.
Imputer les coûts et piloter en mode FinOps
Le second levier est l'imputation. Une démarche FinOps appliquée à l'IA rattache chaque token consommé à une application et à un centre de coûts. Selon notre expérience, c'est cette visibilité qui permet de passer d'une discussion sur le prix des licences à une discussion sur le ROI de chaque cas d'usage.
Bon à savoir
La mise en cache sémantique réutilise une réponse lorsqu'une nouvelle requête est suffisamment proche d'une requête déjà traitée. Elle réduit coûts et latence, mais doit être exclue pour les données sensibles ou très volatiles.
Router entre plusieurs modèles sans dépendance fournisseur
Le routage multi-LLM oriente chaque requête vers le modèle le plus adapté selon le coût, la latence, la disponibilité, la capacité du modèle, la région d'hébergement ou le niveau de confidentialité requis. Une demande de résumé interne peut aller vers un modèle léger hébergé en France, une analyse contractuelle complexe vers un modèle plus puissant. La transformation et la normalisation des requêtes permettent d'adapter un même appel aux formats de différents fournisseurs sans toucher aux applications.
Basculement et exigences de souveraineté
Le basculement (failover) complète le dispositif : en cas d'indisponibilité ou de dépassement de capacité, le trafic est redirigé vers un modèle de secours. Pour une entreprise attentive à la souveraineté, ce routage par niveau de sensibilité est aussi l'outil qui garantit que les données classées confidentielles ne quittent jamais un hébergement européen. Il réduit mécaniquement le risque de vendor lock-in.
Agents IA, serveurs MCP et connecteurs métier
La gestion des agents IA change l'échelle du problème. Un agent ne se contente pas de générer du texte, il appelle des outils. Le Model Context Protocol (MCP) standardise ces appels d'outils et se diffuse rapidement. Chaque serveur MCP exposé devient une porte d'entrée vers vos systèmes métier, et doit donc être traité comme une API à part entière : authentifié, autorisé action par action, journalisé et inscrit au catalogue.
Ce que nous constatons chez nos clients, c'est que les premiers agents sont souvent connectés au CRM ou à l'ERP avec un compte technique aux droits étendus, faute de temps. C'est le scénario typique d'exfiltration par un agent connecté à des outils. Passer ces connecteurs derrière la gateway permet de limiter les autorisations à chaque outil et à chaque action, et de reconstituer après coup la chaîne des appels qui a conduit à une décision automatisée.
Quelles métriques surveiller pour superviser les API d'IA ?
L'observabilité des API d'IA repose sur trois sources : les journaux, les métriques et les traces. Les indicateurs que nous recommandons de suivre dès la mise en production sont les suivants :
• le volume de requêtes, le taux d'erreur et le taux de rejet par politique
• la latence et la disponibilité par modèle et par fournisseur
• les tokens entrants et sortants, convertis en coût par application, par équipe et par modèle
• les incidents de sécurité détectés, dont les tentatives d'injection de prompt
• la qualité évaluée des réponses, pour repérer dérives et hallucinations
Les métriques techniques suffisent à exploiter le service. Ce sont les deux dernières qui intéressent le CODIR, parce qu'elles relient l'usage à la valeur et au risque.
Gouvernance et gestion des API IA et conformité
La gouvernance des API IA définit les responsabilités, standards et contrôles applicables sur tout le cycle de vie : propriétaire de chaque API, règles applicables, exceptions autorisées, preuves de conformité. La classification des données et des API en est la pierre angulaire. Une API interne donnant accès à des données financières ne reçoit pas les mêmes contrôles qu'un service de reformulation de texte.
Sur le plan réglementaire, la gateway produit une grande partie des éléments attendus. Le RGPD et les recommandations de la CNIL exigent de maîtriser les données personnelles transmises et la durée de conservation des journaux. L'AI Act, le règlement européen sur l'IA, impose traçabilité et supervision humaine pour les systèmes à haut risque.
Les référentiels ISO/IEC 42001 et le NIST AI Risk Management Framework offrent un cadre de management pour structurer ces contrôles. La traçabilité et l'audit des décisions automatisées ne s'improvisent pas après coup : ils se conçoivent dans la passerelle.
À retenir
La planification du retrait d'une API doit être prévue dès son lancement. Une politique de dépréciation et un plan de décommissionnement évitent de laisser vivre des connecteurs orphelins vers des modèles qui ne sont plus approuvés.
Comment choisir une plateforme API management IA ?
Le marché se structure vite. MarketsandMarkets estime que le marché mondial de la gestion d'API passera de 7,68 à 16,94 milliards de dollars sur sa période de prévision de cinq ans, soit une croissance annuelle composée de 17,1 %. Les catégories de solutions sont variées : API management généraliste, AI gateway spécialisée, service intégré à un fournisseur cloud, solution open source ou plateforme d'intégration. Pour arbitrer, nous conseillons aux DSI d'examiner quelques critères décisifs :
Critères de choix d'une plateforme
• la compatibilité avec les modèles utilisés et le support natif des agents et serveurs MCP
• les quotas de tokens, le routage multicloud et la gestion centralisée des secrets
• les modes de déploiement cloud, hybride ou sur site, déterminants pour l'hébergement souverain
• l'intégration à votre IAM et l'export des journaux vers vos outils de supervision existants
• le coût total, incluant licence, infrastructure, maintenance et coûts de sortie
Un service cloud intégré offre une mise en route rapide mais renforce la dépendance à un écosystème. Une solution open source donne la maîtrise du déploiement mais suppose une expertise interne pour la maintenir.
Le bon choix dépend moins de la liste des fonctionnalités que de votre cartographie réelle des usages et de l'état de vos données. C'est la raison pour laquelle nous commençons toujours par un Diagnostic IA, qui révèle les flux existants, y compris ceux qui ne sont pas gouvernés, avant de dimensionner l'architecture. La durée et le budget de ce diagnostic varient avec le périmètre couvert.
Faire de la passerelle IA un actif du SI
L'API management IA n'est pas un sujet d'outillage réservé aux équipes techniques. C'est la condition pour connecter les modèles au CRM, à l'ERP et à la GED sans multiplier les intégrations fragiles, pour maîtriser les coûts des tokens et pour répondre aux exigences du RGPD et de l'AI Act.
Les entreprises qui posent ce socle tôt passent plus facilement du POC à la production, parce que chaque nouveau cas d'usage réutilise les mêmes connecteurs, les mêmes politiques et la même observabilité. Lorsque le CODIR doit encore partager une lecture commune du sujet avant d'arbitrer, un Atelier IA CODIR de quatre heures permet d'aligner les décideurs sur les enjeux et les risques. Le pilotage du déploiement prend ensuite le relais pour industrialiser.
Synthèse : structurer l'API management IA dans le SI
En centralisant les accès aux modèles, aux données et aux connecteurs métier derrière une passerelle dédiée, vous réduisez le spaghetti d'intégrations, sécurisez les échanges, maîtrisez les coûts et préparez votre système d'information aux exigences de conformité. L'API management IA devient ainsi un levier partagé entre DSI et directions métiers pour développer les usages de manière durable, sans perdre le contrôle sur les risques et la valeur créée.
FAQ sur l'API management IA
Une petite entreprise a-t-elle besoin d'une AI gateway ?
Dès que plusieurs applications ou équipes appellent des modèles avec des données de l'entreprise, une passerelle commune devient utile. Elle peut démarrer simplement, avec authentification centralisée, quotas et journalisation, puis s'enrichir au rythme des cas d'usage.
L'API management IA remplace-t-il une démarche de sécurité applicative ?
Non. La gateway applique des politiques au point de passage, mais les applications doivent toujours valider leurs entrées, gérer leurs propres droits et être testées contre les risques listés par l'OWASP pour les applications LLM.
Faut-il héberger la gateway en France pour être souverain ?
L'hébergement de la passerelle en Europe est un prérequis, mais il ne suffit pas. Il faut aussi que les règles de routage empêchent l'envoi de données classées sensibles vers des modèles hébergés hors de l'Union européenne.
Qui doit être propriétaire de la gouvernance des API IA ?
La DSI porte la plateforme et les politiques techniques. Le choix des cas d'usage, des budgets de tokens par direction et du niveau de risque accepté relève en revanche du CODIR, qui fixe le cadre dans lequel la DSI opère.
Comment démarrer sans tout refondre ?
Commencez par placer la gateway devant les flux les plus exposés, ceux qui touchent des données personnelles ou financières, puis migrez progressivement les autres intégrations. Une cartographie préalable des usages évite de découvrir les connecteurs cachés en cours de route.